
1- المركزي يكثف تحذيراته من الاحتيال البنكي خلال 2026.
2- إطلاق حملة «معا نكافح الاحتيال» بمشاركة البنوك.
3- تحذيرات من انتحال صفة موظفي البنوك وإنستاباي.
4- عدم مشاركة رمز التحقق (OTP) أو البيانات السرية.
5- الإبلاغ فورا عن محاولات الاحتيال عبر القنوات الرسمية.
—————————-.
كثف البنك المركزي المصري تحذيراته من محاولات الاحتيال البنكي خلال عام 2026 في ظل تنوع الأساليب المستخدمة للاستيلاء على بيانات العملاء وأموالهم، ومنها انتحال صفة موظفي البنوك وتطبيق إنستاباي، وإرسال روابط إلكترونية مزيفة، والترويج لجوائز وعروض وهمية واستدراج العملاء للكشف عن رموز التحقق السرية.
وأطلق المركزي حملة «معا نكافح الاحتيال» بمشاركة البنوك العاملة في السوق المحلية، بهدف رفع الوعي بمخاطر الاحتيال الإلكتروني وتعريف المواطنين بوسائل حماية بياناتهم المصرفية والشخصية.
البنك المركزي يكشف أساليب الاحتيال الإلكتروني
شملت تحذيرات البنك المركزي رسائل الشحن الوهمية التي تستدرج العملاء إلى روابط مزيفة، واستغلال حسابات الأقارب والأصدقاء المخترقة لطلب تحويل الأموال، إلى جانب استهداف أصحاب المعاشات بادعاء تقديم المساعدة في صرف مستحقاتهم.
وشدد المركزي على عدم الإفصاح عن البيانات السرية لأي شخص، وضرورة قراءة رسائل رمز التحقق لمرة واحدة (OTP) بعناية وعدم مشاركة الرمز مع الآخرين، مع تجنب الاحتفاظ بالرقم السري للبطاقة في مكان واحد معها.
ودعا العملاء الذين يتعرضون لمحاولات احتيال إلى وقف التواصل مع المحتال، والاحتفاظ بالرسائل والمراسلات لإثبات الواقعة، والتواصل فورا مع البنك لوقف الحساب أو البطاقة عند الضرورة، والإبلاغ لدى جهات إنفاذ القانون.
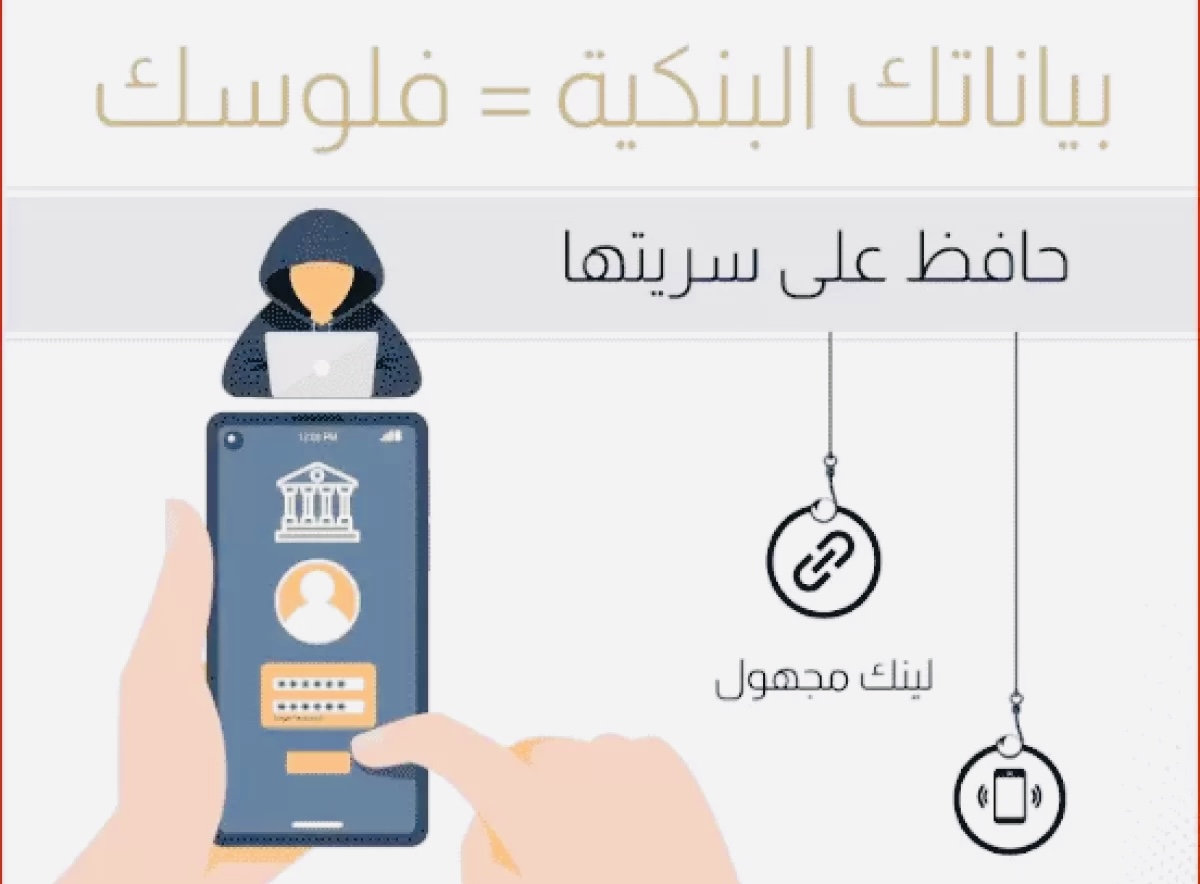
إطلاق حملة «معا نكافح الاحتيال»
في 13 أغسطس 2026، أطلق البنك المركزي حملة توعوية موحدة لمكافحة الاحتيال على مستوى القطاع المصرفي، بمشاركة البنوك العاملة في مصر تحت شعار «معا نكافح الاحتيال».
وركزت الحملة على التحذير من المكالمات التي تستهدف الحصول على البيانات الشخصية والمصرفية، والروابط الواردة عبر الرسائل الهاتفية والبريد الإلكتروني وغيرها من الوسائل.
ودعا المركزي العملاء إلى التحقق من مصادر الرسائل والطلبات قبل التعامل معها، وعدم الاستجابة لأي اتصال يطلب معلومات سرية بحجة تحديث الحساب أو حل مشكلة مصرفية.
تحذير من مشاركة رمز التحقق OTP
جدد البنك المركزي تحذيراته في 26 أغسطس 2026 من مشاركة رمز التحقق لمرة واحدة (OTP) مع أي شخص، مهما كانت صفته أو الوسيلة التي يستخدمها لإقناع العميل بالكشف عنه.
وأوضح المركزي، في رسالة توعوية ضمن حملة «معا نكافح الاحتيال»، أن الإفصاح عن الرمز قد يتيح للمحتالين تنفيذ معاملات مالية دون علم صاحب الحساب.
وشملت الأساليب التي حذر منها انتحال صفة موظفي البنوك والجهات الرسمية، والترويج لجوائز أو قروض وهمية مقابل الحصول على المعلومات المصرفية، وإنشاء صفحات على مواقع التواصل الاجتماعي تنتحل صفة المؤسسات المالية.
المركزي يحذر من استهداف مستخدمي إنستاباي
حذر البنك المركزي المصري من محاولات احتيال تستهدف مستخدمي تطبيق إنستاباي للتحويلات المالية، من خلال اتصال المحتالين بالعملاء وانتحال صفة موظفي التطبيق أو إرسال روابط مزيفة للحصول على بيانات المستخدمين والاستيلاء على أموالهم.
ودعا العملاء إلى عدم الاستجابة لهذه المكالمات أو الضغط على الروابط المشبوهة، والإبلاغ فورا عن المحاولات، مع الاحتفاظ بتفاصيل الاتصال أو الرسالة، وحذف الرسائل المشبوهة وحظر الجهات التي ترسلها.
كما شدد على ضرورة التحقق من أي طلب يتعلق بالحساب المصرفي أو التطبيق عبر القنوات الرسمية، وعدم مشاركة بيانات الدخول أو رموز التحقق مع أي طرف.
روابط إلكترونية تحاكي المواقع الرسمية للبنوك
في 10 سبتمبر 2026، حذر البنك المركزي من الضغط على الروابط الواردة عبر الرسائل النصية أو البريد الإلكتروني أو وسائل التواصل الاجتماعي موضحا أن بعضها يقود إلى صفحات مزيفة تحاكي المواقع الرسمية للبنوك والمؤسسات المالية.
وتستهدف هذه الصفحات الحصول على البيانات الشخصية والمصرفية للعملاء، لاستخدامها في الوصول إلى الحسابات أو تنفيذ معاملات غير مصرح بها.
وشدد المركزي على استخدام المواقع والتطبيقات الرسمية للبنوك عند إجراء المعاملات أو تحديث البيانات وعدم إدخال المعلومات المصرفية في صفحات يتم الوصول إليها عبر روابط مجهولة المصدر.
تحذير من العروض والتخفيضات المبالغ فيها
تناولت تغطية توعوية نشرتها «اليوم السابع» في 17 سبتمبر 2026 تحذيرات البنك المركزي من العروض والتخفيضات المبالغ فيها التي يستغلها المحتالون لاستدراج المواطنين وإقناعهم بإدخال بيانات بطاقاتهم البنكية للحصول على مزايا غير حقيقية.
وتعتمد هذه الحيلة على استغلال رغبة العملاء في الحصول على الخصومات، من خلال صفحات أو عروض تطلب بيانات البطاقات مما قد يعرض الحسابات والأموال للخطر.
ودعت الرسالة التوعوية إلى التحقق من الجهة المقدمة للعرض، وعدم إدخال بيانات البطاقات على مواقع غير موثوقة أو الكشف عن الرموز السرية لاستكمال عملية شراء أو الحصول على خصم.
كيف تحمي حسابك من الاحتيال الإلكتروني؟
تتمثل أبرز إجراءات الحماية في عدم مشاركة رمز التحقق (OTP) أو الرقم السري للبطاقة أو كلمات المرور مع أي شخص وتجنب الضغط على الروابط مجهولة المصدر، والتحقق من هوية المتصل قبل الاستجابة لأي طلب يتعلق بالحساب.
كما ينبغي عدم الانخداع بالجوائز الوهمية والعروض المبالغ فيها، وعدم تحويل الأموال استجابة لرسائل عاجلة من حسابات الأقارب أو الأصدقاء قبل التأكد من هوية المرسل عبر وسيلة اتصال مستقلة.
وفي حال الاشتباه في تعرض الحساب للاحتيال، يجب التواصل فورا مع البنك عبر قنواته الرسمية، وطلب إيقاف البطاقة أو الحساب عند الحاجة، والاحتفاظ بالأدلة المتعلقة بالواقعة، والإبلاغ لدى الجهات المختصة.
وتؤكد تحذيرات البنك المركزي خلال عام 2026 أن حماية الحسابات تتطلب التزام العملاء بإجراءات الأمان، والوعي بأساليب الخداع وعدم الإفصاح عن البيانات السرية أو تنفيذ تعليمات مجهولة المصدر.